2026年10月21日、Webサイトやサービスで広く使われているプログラミング言語「PHP」に、重大な脆弱性が2件見つかり、修正版が公開されました。通称「php2shell」。認証なしで、外部からサーバー上のプログラムを動かされるおそれがあり、深刻度を示す指標(CVSS v4.0)は9.2とされています(出典:gihyo.jp、2026年10月21日)。
「うちのホームページは大丈夫?」と気になった社長も多いと思います。この記事では、社長が業者に確認できることと、サーバーの外側にある情報漏えいの入口、そして社長が自分でできる対策の全体像を整理します。
PHPの脆弱性(php2shell)で、何が起きたのか
PHP-FPMやmod_phpなど、Webリクエストを処理するPHPの環境は、広くリスクの対象です。修正版は PHP 8.5.12/8.4.27/8.3.36/8.2.35 です(出典:gihyo.jp)。
今回は、公開までの流れも異例でした。10月20日に予告が出た同じ日に、脆弱性の番号などの情報が流出し、公開予定が10月22日から21日に前倒しされました。さらに、流出した情報を使った攻撃を、Cloudflareが自社の顧客に対して観測したと伝えられています(出典:gihyo.jp)。
さくらインターネット(一部機能を停止)やCygames、pixivなどが緊急メンテナンスを行ったと報じられました(出典:日経クロステック、2026年10月21日)。
今回の件から学べる、経営者向けの3つの教訓
専門的な話はシステム会社に任せるとして、経営者として持ち帰りたいことが3つあります。
- 穴は、知られた瞬間から狙われる:正式公開の前に情報が流出し、その情報を使った攻撃まで観測されました。「公表されてから対応すれば間に合う」とは限りません。
- 1つ直しても、別の穴が出てくる:10月23日には、別の脆弱性(CVE-2026-115560)が追記されました。条件は限定的とされていますが、「1回直したから終わり」ではありません(出典:gihyo.jp)。
- 被害を抑えるには、「置いておくもの」を減らす:使っているPHPの棚卸しとあわせて、サーバーに保存するデータや権限を必要最小限にすることが勧められています(出典:@IT、2026年10月21日)。
この3つは、PHPだけの話ではありません。サーバーの外側にも、そのまま当てはまります。
社長がやること:PHPが更新済みか、制作会社に聞く
PHPの更新は、サーバー会社やシステム会社、制作会社の仕事です。社長が自分の手で直すものではありません。ただ、確認することはできます。
自社のホームページがPHP製(WordPressもPHPで動いています)なら、制作会社かサーバー会社に、次の2つを聞いてみてください。
- 使っているPHPのバージョンは、今回の修正版(8.5.12/8.4.27/8.3.36/8.2.35 など)に更新済みか
- 更新が済んでいない場合は、いつまでに対応するか
WordPressについては、PHPの即時更新が呼びかけられています。なお、WordPress本体の更新は必要ないとされています(出典:gihyo.jp)。
聞くだけなら、5分で終わります。サーバー側で社長ができるのは、ここまでです。
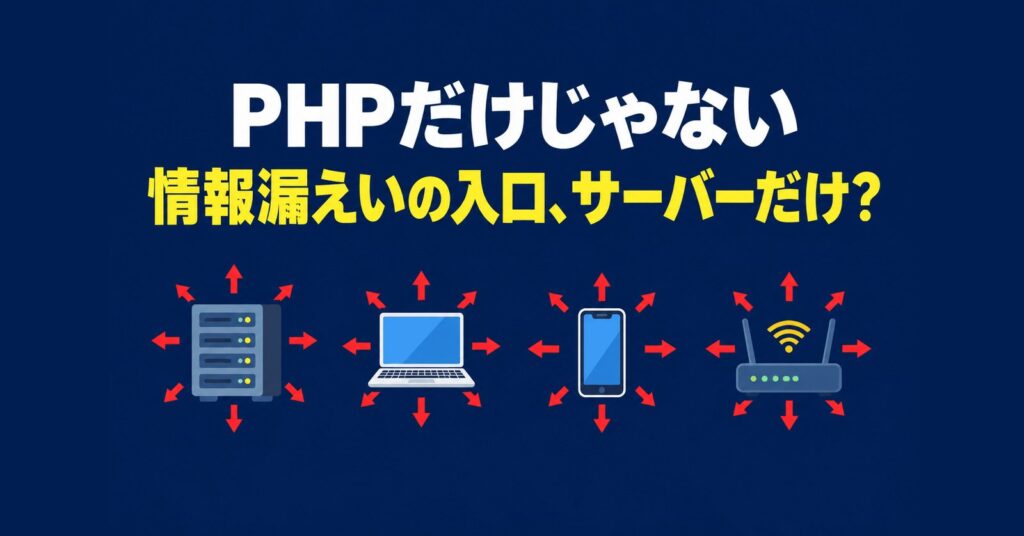
情報漏えいの入口は、サーバーだけではない
漏えいの入口は、サーバーの外側にもあります。しかも、そちらは社長が自分で手を打てるものが少なくありません。
IPA(情報処理推進機構)は、中小企業が最初に取り組むべき対策を「情報セキュリティ5か条」としてまとめてきました。2026年3月に、「中小企業の情報セキュリティ対策ガイドライン」が第4.0版に改訂され、「バックアップを取ろう!」が加わって6か条になっています(出典:IPA、2026年3月27日)。
- OSやソフトウェアは常に最新の状態にしよう!
- ウイルス対策ソフトを導入しよう!
- パスワードを強化しよう!
- 共有設定を見直そう!
- バックアップを取ろう!
- 脅威や攻撃の手口を知ろう!
どれも、システム会社に頼まなくても始められる、「使う側」の対策です(出典:IPA「情報セキュリティ6か条」リーフレット)。なお、PHPの脆弱性と、ここから紹介する対策は、直接の関係はありません。今回の件でセキュリティへの関心が高まった今こそ、自分の足元を見直すきっかけにしてほしい、という趣旨です。
社長が自分でできる情報漏えい対策の4つの領域
業者に任せる領域と、社長が自分でできる領域を、1枚の図にまとめました。
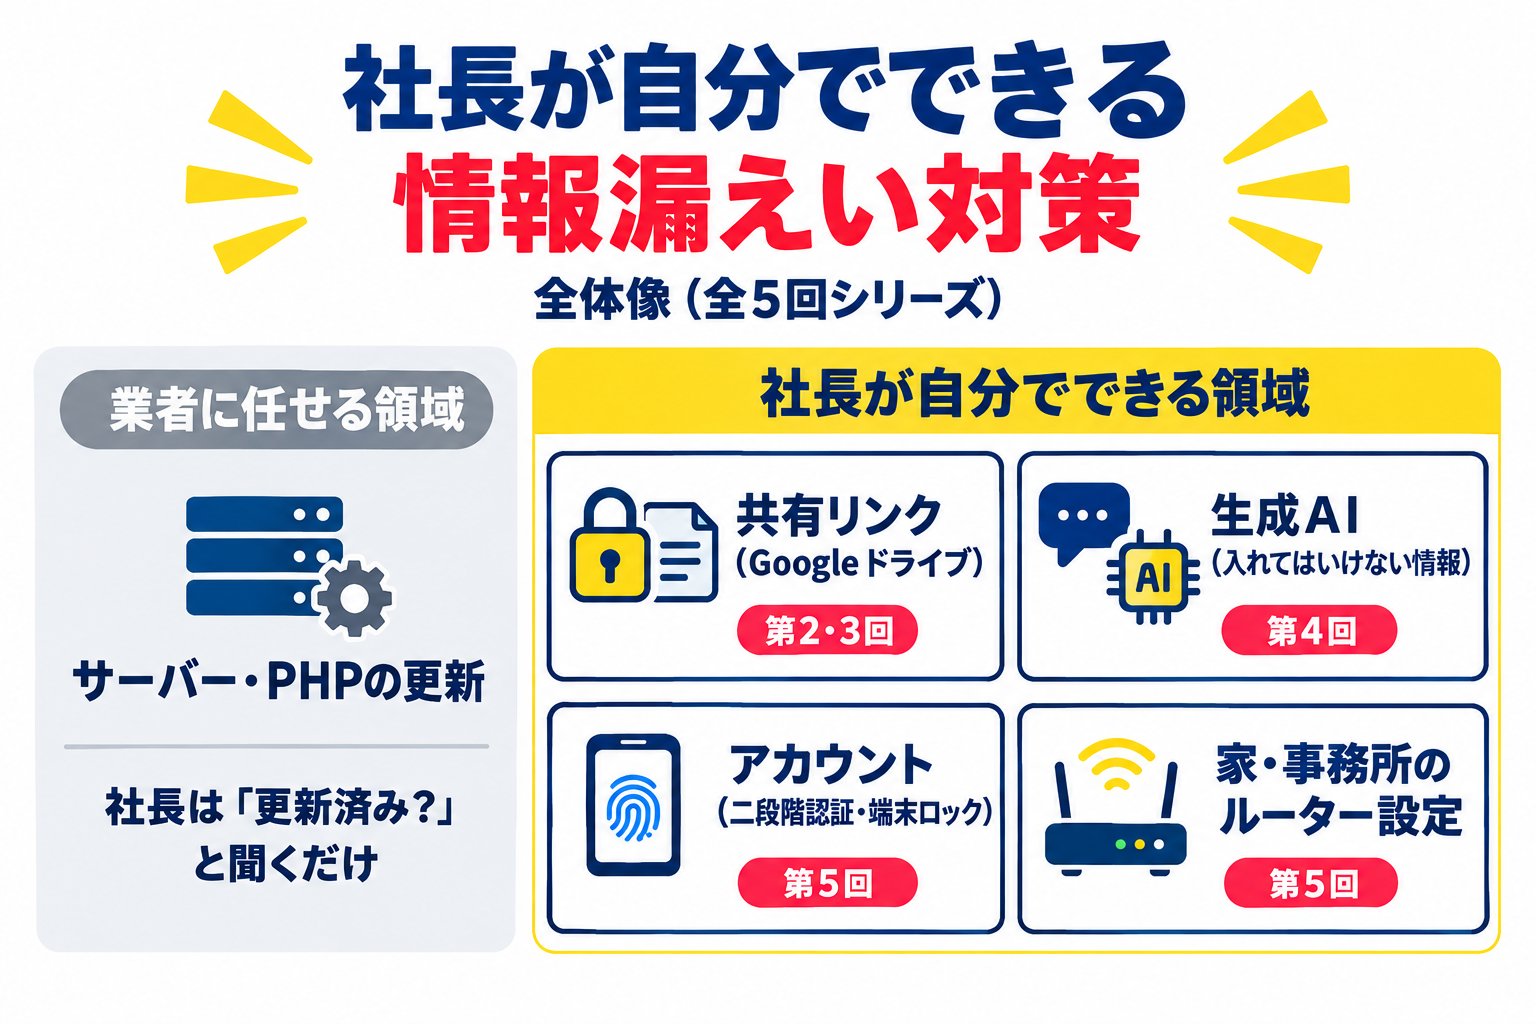
社長が自分でできる領域は、大きく4つです。
- 共有リンク(Googleドライブ):配り終わったあとも開きっぱなしになりやすい、「リンクを知っている全員」の共有を見直す
- 生成AI:個人情報や社外秘を入れないための、社内ルールをつくる
- アカウント:二段階認証、パソコンやスマホのロックなど、乗っ取られにくくする
- 家・事務所のルーター:外からの入口になりうる設定を見直す
閉め忘れても、決めた日に勝手に閉まる仕組みに
セキュリティは「気をつけましょう」だけでは続きません。ドアの鍵(サーバー)は業者が守ってくれますが、ドアを開けっぱなしにするか閉めるかは、使う人が決めます。閉め忘れても、決めた日に勝手に閉まる、くらいの仕組みにしておくと、無理なく続きます。
まとめ
- PHPの脆弱性対策は、サーバー会社・システム会社の仕事。社長は「更新済みか」を聞くだけでも、できることがある
- 今回の件の教訓は、①穴は知られた瞬間から狙われる ②1つ直しても別の穴が出る ③置いておくものを減らす、の3つ
- 情報漏えいの入口は、サーバーの外側にもある。社長が自分でできるのは、共有リンク・生成AI・アカウント・ルーターの4つの領域